SOC (Security Operations Center): o que é e por que sua empresa precisa de um
Descubra como um Centro de Operações de Segurança protege seus dados de ataques cibernéticos sofisticados e garante a continuidade do seu negócio em um cenário digital cada vez mais arriscado.
 Por Redação
Imagine descobrir que dados sensíveis da sua empresa foram comprometidos semanas atrás - e ninguém percebeu. Esse cenário, infelizmente, é mais comum do que parece. Segundo o relatório IBM Cost of a Data Breach 2023, o tempo médio para identificar uma violação de segurança ultrapassa 200 dias. É exatamente para evitar esse tipo de situação que o SOC (Security Operations Center) existe.
O centro de operações de segurança funciona como a central de inteligência e defesa cibernética de uma organização. Neste artigo, você vai entender como ele opera, quais são seus benefícios reais e como integrá-lo à sua estratégia de gestão .
O que é um SOC e como ele funciona
O SOC , ou centro de operações de segurança , é uma estrutura dedicada ao monitoramento contínuo, detecção e resposta a ameaças digitais. Ele reúne pessoas, processos e tecnologias para proteger os ativos de informação de uma empresa em tempo real.
Na prática, a equipe de um Security Operations Center analisa logs, alertas e eventos de segurança gerados por sistemas , redes e aplicações. Quando uma anomalia é identificada, os analistas agem rapidamente para conter o problema antes que ele evolua para um incidente grave. Esse ciclo contínuo de monitoramento é o que diferencia o SOC de abordagens reativas tradicionais.
Por que o SOC vai além do antivírus tradicional
Muitas empresas ainda acreditam que firewalls e antivírus são suficientes para garantir a segurança da informação . Essa visão, porém, está desatualizada. O cenário atual de cibersegurança corporativa envolve ataques sofisticados, como ransomware, phishing direcionado e exploração de vulnerabilidades de dia zero.
O centro de monitoramento de segurança atua em camadas muito mais profundas. Ele correlaciona eventos de múltiplas fontes, identifica padrões suspeitos e responde a ameaças que ferramentas isoladas simplesmente não conseguem detectar. Além disso, o SOC garante conformidade com regulamentações como a LGPD, reduzindo riscos jurídicos e financeiros para o negócio.
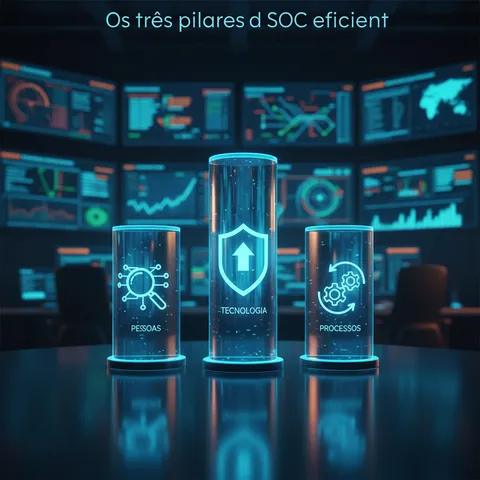
Os três pilares de um SOC eficiente
Para funcionar bem, um centro de operações de segurança precisa estar sustentado em três elementos fundamentais:
- Pessoas capacitadas: analistas de segurança com habilidades para interpretar ameaças, responder a incidentes e realizar investigações forenses digitais.
- Processos bem definidos: playbooks de resposta, fluxos de escalonamento e rotinas de revisão que garantem agilidade e consistência nas ações.
- Tecnologia integrada: ferramentas como SIEM (Security Information and Event Management), EDR e plataformas de inteligência de ameaças que ampliam a capacidade de detecção.
A ausência de qualquer um desses pilares compromete a eficácia do monitoramento de ameaças e aumenta a exposição da empresa a riscos evitáveis.
SOC interno, terceirizado ou híbrido: qual escolher
Essa é uma das dúvidas mais frequentes entre gestores de TI. O SOC interno oferece maior controle e personalização, mas exige investimento elevado em infraestrutura e talentos especializados. Já o SOC terceirizado , também chamado de SOC as a Service, reduz custos operacionais e permite acesso imediato a expertise avançada - ideal para empresas de médio porte.
O modelo híbrido combina equipe interna para contexto de negócio com fornecedores externos para monitoramento 24x7. A escolha depende do tamanho da organização, do nível de maturidade em segurança tributária e conformidade digital e da criticidade dos dados gerenciados. O importante é que a decisão seja baseada em um diagnóstico de gestão honesto sobre os riscos reais do negócio.
Como o SOC se conecta à gestão empresarial
A operação de segurança não existe no vácuo. Ela precisa estar alinhada à estratégia do negócio para gerar valor real. Empresas que integram o SOC às suas rotinas de gestão empresarial com tecnologia conseguem tomar decisões mais seguras, proteger dados de clientes e fornecedores e responder com agilidade a incidentes.
Além disso, o centro de defesa cibernética gera relatórios e indicadores que alimentam decisões estratégicas - desde a revisão de políticas de acesso até a priorização de investimentos em infraestrutura. Quando bem implementado, o SOC deixa de ser um custo e passa a ser um ativo competitivo.
FAQ: dúvidas frequentes sobre SOC
Toda empresa precisa de um SOC? Não necessariamente de um SOC interno. Mas toda empresa que gerencia dados sensíveis precisa de alguma forma de monitoramento contínuo de segurança , seja interno, terceirizado ou híbrido.
Quanto custa implementar um SOC? Os custos variam amplamente. Um SOC interno pode exigir investimentos significativos em equipe e ferramentas. Modelos terceirizados oferecem entrada mais acessível, com mensalidades que variam conforme o escopo de monitoramento.
O SOC substitui outros controles de segurança? Não. O Security Operations Center complementa controles existentes - firewalls, criptografia, gestão de identidades - tornando o ambiente como um todo mais resiliente.
CIGAM: tecnologia que fortalece a segurança da sua gestão
Proteger os dados da sua empresa começa por ter sistemas robustos e integrados. A CIGAM desenvolve soluções de gestão empresarial que combinam eficiência operacional com recursos de segurança e conformidade. A CIGAM by Senior está pronta para apoiar sua jornada rumo a uma operação mais segura e inteligente. Acompanhe novidades e conteúdos exclusivos também pelo @erpcigam.
